Domain gartenklappstuhl.de kaufen?
Wir ziehen mit dem Projekt
gartenklappstuhl.de um.
Sind Sie am Kauf der Domain
gartenklappstuhl.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain gartenklappstuhl.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Botnet Detection, Fachbücher von Cliff Wang, Wenke Lee, David DagonDas Buch "Botnet Detection: Countering the Largest Security Threat" bietet eine umfassende Analyse der Bedrohungen, die von Botnets ausgehen, und stellt innovative Ansätze zur Erkennung und Bekämpfung dieser Sicherheitsrisiken vor. Herausgegeben von führenden Experten auf diesem Gebiet, basiert das Werk auf den Ergebnissen eines Workshops, der im Juni 2006 stattfand. Es vereint aktuelle Forschungsergebnisse und Techniken zur Botnet-Erkennung sowie Strategien zur Reaktion auf diese Bedrohungen. Die Inhalte sind sowohl für Fachleute aus der Industrie als auch für akademische Forscher von Bedeutung und bieten wertvolle Einblicke in die neuesten Entwicklungen und Herausforderungen im Bereich der Cybersicherheit. Das Buch eignet sich zudem als ergänzendes Lehrmaterial für fortgeschrittene Studierende der Informatik und stellt eine wichtige Ressource für alle dar, die sich mit der Thematik der Botnets auseinandersetzen möchten.139,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GARTENKLAPPSTUHL-SET KLAPPSTUHL TIVIO, 2ER SETDie wichtigsten Infos auf einen Blick: Maße ca. in cm (B x H x T): 59,5 x 107 x 73 Sitzhöhe ca. in cm: 44,5 Material: Schmiedeeisen max. Belastbarkeit ca. in kg: 120 Besonderheiten: klappbar Outdoor-Info: UV-beständig, besonders widerstandsfähig gegen Wind und Wetter Ein smarter Platzsparer: Mit dem stapelbaren Gartenklappstuhl-Set (2er-Set) aus Schmiedeeisen in den Maßen ca. 59,5 x 107 x 73 cm (B x H x T) schaffst du im Handumdrehen zusätzliche Sitzgelegenheiten auf dem Balkon, wenn Freunde oder Gäste kommen. Mit ihren Beinen in X-Form bieten die Stühle sicheren Stand und überzeugen zugleich durch ein stimmiges Design. Die Stühle für den Garten überzeugen mit einer Belastbarkeit von bis zu ca. 120 kg und bieten eine stabile sowie zuverlässige Nutzung. Die Sitzhöhe von ca. 44,5 cm ist optimal auf gängige Gartentische abgestimmt und sorgt für ein stimmiges Zusammenspiel am Tisch. Dank der Sitzfläche von ca. 41 x 32 cm (B x T) findest du angenehm Platz. Wenn du sie gerade nicht brauchst, lassen sich die Stühle mühelos stapeln, so schaffst du im Handumdrehen mehr Freiraum auf deinem Balkon oder deiner Terrasse. Wie ist das Metall vor Witterungseinflüssen geschützt? Die pulverbeschichtete Oberfläche wirkt wie ein Schutzfilm, der das Metall gegen Rost, UV-Strahlung und Feuchtigkeit schützt. Eignet sich das Gartenklappstuhl-Set für einen Balkon? Ja, die Stühle sind balkongeeignet und passen ideal auf einen Balkon oder eine kleine Terrasse. Für kleine Balkone gemacht: Mit diesem Gartenklappstuhl-Set kannst du den Sommer flexibel genießen. Bitte beachte, dass die Dekoration im Lieferumfang nicht enthalten ist.96,75 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
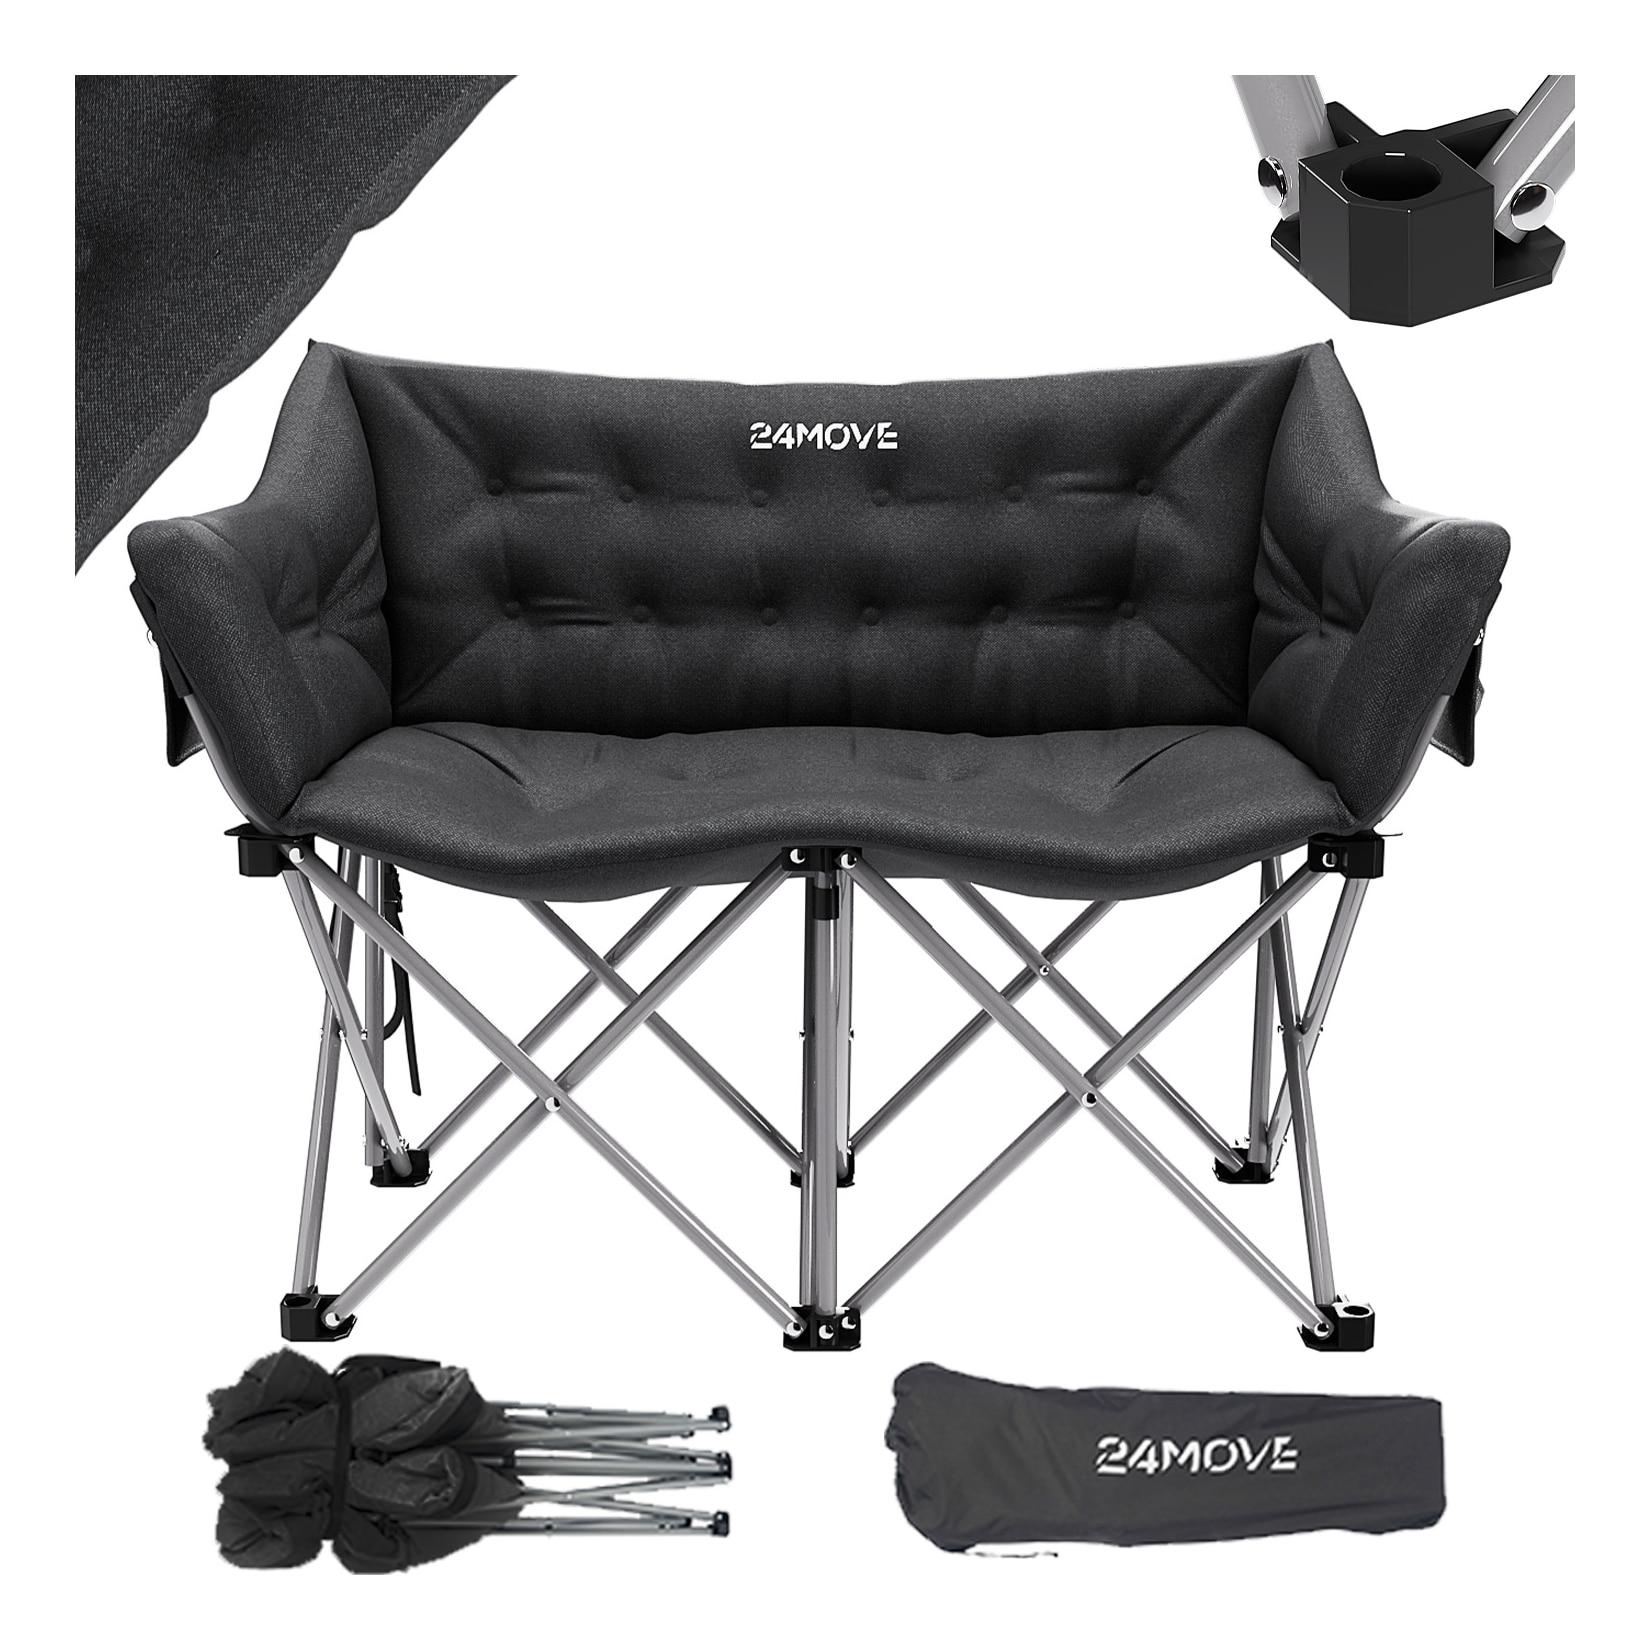
24MOVE® Campingsofa Faltstuhl mit Seitentasche Outdoor Klappstuhl, faltbar max. 300kg, schwarzEin Campingabenteuer beginnt mit Freiheit — doch wahre Entspannung entsteht erst, wenn Sie einen Platz haben, an dem Sie wirklich ankommen können. Unser Campingsofa ist genau dieser Ort. Es verbindet die Leichtigkeit des Outdoor-Lebens mit dem Komfort eine89,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Können Gartenmöbel aus Teak auch ohne Schutz auf der Terrasse überwintern?
Teakholz ist von Natur aus sehr widerstandsfähig gegen Witterungseinflüsse und kann daher grundsätzlich ohne Schutz auf der Terrasse überwintern. Allerdings kann sich die Farbe des Holzes im Laufe der Zeit verändern und es können kleine Risse entstehen. Um dies zu vermeiden und das Holz länger schön zu halten, empfiehlt es sich, die Gartenmöbel regelmäßig zu reinigen und zu ölen. **
-
Wie lässt sich ein bequemer und platzsparender Faltstuhl für den Outdoor-Einsatz konstruieren?
Ein bequemer und platzsparender Faltstuhl für den Outdoor-Einsatz kann durch die Verwendung leichter, aber dennoch stabiler Materialien wie Aluminium oder Kunststoff hergestellt werden. Zudem sollte der Stuhl über ein einfaches Faltmechanismus verfügen, der ein schnelles Auf- und Abbauen ermöglicht. Ein ergonomisches Design mit einer bequemen Sitzfläche und Rückenlehne sorgt für Komfort während des Gebrauchs. **


Wie kann man sicherstellen, dass Gartenmöbel und Outdoor-Dekorationen wetterbeständig sind?
1. Verwendung von wetterfesten Materialien wie Kunststoff, Aluminium oder rostfreiem Stahl. 2. Regelmäßige Reinigung und Pflege mit speziellen Produkten für den Außenbereich. 3. Abdecken oder Einlagern der Möbel und Dekorationen bei schlechtem Wetter oder im Winter. **
Wie kann man einen Faltstuhl am besten transportieren und welche Modelle eignen sich am meisten für Outdoor-Aktivitäten?
Ein Faltstuhl lässt sich am besten in einer Tragetasche oder einem Rucksack transportieren. Leichte und kompakte Modelle aus Aluminium oder robustem Kunststoff eignen sich am besten für Outdoor-Aktivitäten wie Camping, Angeln oder Festivals. Achten Sie auf zusätzliche Features wie Getränkehalter oder Sonnenschutz für mehr Komfort. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hoffacker, Anna: Gefühle & FreizeitGefühle & Freizeit , Differenzierte Arbeitsblätter für Deutsch-Anfänger , HID Sets > Lichter & Leuchten , Erscheinungsjahr: 20171009, Produktform: Geheftet, Titel der Reihe: DaZ Praxis##, Autoren: Hoffacker, Anna, Seitenzahl/Blattzahl: 80, Keyword: Grundwortschatz; DaZ; Grundschule, Fachschema: Deutsch als Fremdsprache / Lehrermaterial~Grundschule / Lehrermaterial, Bildungsmedien Fächer: Deutsch a. Fremd-/Zweitsprache, Fachkategorie: Grundschule und Sekundarstufe I, Sprache: Deutsch, Bildungszweck: für den Primarbereich, Interesse Alter: empfohlenes Alter: ab 6 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 6, Warengruppe: HC/Schulbücher/Unterrichtsmat./Lehrer, Fachkategorie: Unterricht und Didaktik: Erstsprache: Grundlagen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Verlag an der Ruhr GmbH, Verlag: Verlag an der Ruhr GmbH, Verlag: Verlag an der Ruhr, Länge: 297, Breite: 207, Höhe: 12, Gewicht: 320, Produktform: Geheftet, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Botnet Detection, Fachbücher von Cliff Wang, Wenke Lee, David DagonDas Buch "Botnet Detection: Countering the Largest Security Threat" bietet eine umfassende Analyse der Bedrohungen, die von Botnets ausgehen, und stellt innovative Ansätze zur Erkennung und Bekämpfung dieser Sicherheitsrisiken vor. Herausgegeben von führenden Experten auf diesem Gebiet, basiert das Werk auf den Ergebnissen eines Workshops, der im Juni 2006 stattfand. Es vereint aktuelle Forschungsergebnisse und Techniken zur Botnet-Erkennung sowie Strategien zur Reaktion auf diese Bedrohungen. Die Inhalte sind sowohl für Fachleute aus der Industrie als auch für akademische Forscher von Bedeutung und bieten wertvolle Einblicke in die neuesten Entwicklungen und Herausforderungen im Bereich der Cybersicherheit. Das Buch eignet sich zudem als ergänzendes Lehrmaterial für fortgeschrittene Studierende der Informatik und stellt eine wichtige Ressource für alle dar, die sich mit der Thematik der Botnets auseinandersetzen möchten.139,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GARTENKLAPPSTUHL-SET KLAPPSTUHL TIVIO, 2ER SETDie wichtigsten Infos auf einen Blick: Maße ca. in cm (B x H x T): 59,5 x 107 x 73 Sitzhöhe ca. in cm: 44,5 Material: Schmiedeeisen max. Belastbarkeit ca. in kg: 120 Besonderheiten: klappbar Outdoor-Info: UV-beständig, besonders widerstandsfähig gegen Wind und Wetter Ein smarter Platzsparer: Mit dem stapelbaren Gartenklappstuhl-Set (2er-Set) aus Schmiedeeisen in den Maßen ca. 59,5 x 107 x 73 cm (B x H x T) schaffst du im Handumdrehen zusätzliche Sitzgelegenheiten auf dem Balkon, wenn Freunde oder Gäste kommen. Mit ihren Beinen in X-Form bieten die Stühle sicheren Stand und überzeugen zugleich durch ein stimmiges Design. Die Stühle für den Garten überzeugen mit einer Belastbarkeit von bis zu ca. 120 kg und bieten eine stabile sowie zuverlässige Nutzung. Die Sitzhöhe von ca. 44,5 cm ist optimal auf gängige Gartentische abgestimmt und sorgt für ein stimmiges Zusammenspiel am Tisch. Dank der Sitzfläche von ca. 41 x 32 cm (B x T) findest du angenehm Platz. Wenn du sie gerade nicht brauchst, lassen sich die Stühle mühelos stapeln, so schaffst du im Handumdrehen mehr Freiraum auf deinem Balkon oder deiner Terrasse. Wie ist das Metall vor Witterungseinflüssen geschützt? Die pulverbeschichtete Oberfläche wirkt wie ein Schutzfilm, der das Metall gegen Rost, UV-Strahlung und Feuchtigkeit schützt. Eignet sich das Gartenklappstuhl-Set für einen Balkon? Ja, die Stühle sind balkongeeignet und passen ideal auf einen Balkon oder eine kleine Terrasse. Für kleine Balkone gemacht: Mit diesem Gartenklappstuhl-Set kannst du den Sommer flexibel genießen. Bitte beachte, dass die Dekoration im Lieferumfang nicht enthalten ist.96,75 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
24MOVE® Campingsofa Faltstuhl mit Seitentasche Outdoor Klappstuhl, faltbar max. 300kg, schwarzEin Campingabenteuer beginnt mit Freiheit — doch wahre Entspannung entsteht erst, wenn Sie einen Platz haben, an dem Sie wirklich ankommen können. Unser Campingsofa ist genau dieser Ort. Es verbindet die Leichtigkeit des Outdoor-Lebens mit dem Komfort eine89,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Können Gartenmöbel aus Teak auch ohne Schutz auf der Terrasse überwintern?
Teakholz ist von Natur aus sehr widerstandsfähig gegen Witterungseinflüsse und kann daher grundsätzlich ohne Schutz auf der Terrasse überwintern. Allerdings kann sich die Farbe des Holzes im Laufe der Zeit verändern und es können kleine Risse entstehen. Um dies zu vermeiden und das Holz länger schön zu halten, empfiehlt es sich, die Gartenmöbel regelmäßig zu reinigen und zu ölen. **
-
Wie lässt sich ein bequemer und platzsparender Faltstuhl für den Outdoor-Einsatz konstruieren?
Ein bequemer und platzsparender Faltstuhl für den Outdoor-Einsatz kann durch die Verwendung leichter, aber dennoch stabiler Materialien wie Aluminium oder Kunststoff hergestellt werden. Zudem sollte der Stuhl über ein einfaches Faltmechanismus verfügen, der ein schnelles Auf- und Abbauen ermöglicht. Ein ergonomisches Design mit einer bequemen Sitzfläche und Rückenlehne sorgt für Komfort während des Gebrauchs. **
-
Wie kann man sicherstellen, dass Gartenmöbel und Outdoor-Dekorationen wetterbeständig sind?
1. Verwendung von wetterfesten Materialien wie Kunststoff, Aluminium oder rostfreiem Stahl. 2. Regelmäßige Reinigung und Pflege mit speziellen Produkten für den Außenbereich. 3. Abdecken oder Einlagern der Möbel und Dekorationen bei schlechtem Wetter oder im Winter. **
-
Wie kann man einen Faltstuhl am besten transportieren und welche Modelle eignen sich am meisten für Outdoor-Aktivitäten?
Ein Faltstuhl lässt sich am besten in einer Tragetasche oder einem Rucksack transportieren. Leichte und kompakte Modelle aus Aluminium oder robustem Kunststoff eignen sich am besten für Outdoor-Aktivitäten wie Camping, Angeln oder Festivals. Achten Sie auf zusätzliche Features wie Getränkehalter oder Sonnenschutz für mehr Komfort. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.